PHP2Shell: Muss Ihr Betrieb jetzt etwas tun?
Die meisten Betriebe müssen wegen PHP2Shell selbst nichts tun. Liegt Ihre Website in einem normalen Hosting-Paket bei Anbietern wie Strato oder IONOS, hat der Hoster die Sicherheitsupdates bereits eingespielt. Handeln müssen Sie, wenn Sie einen eigenen Server betreiben oder Geräte mit Weboberfläche aus dem Internet erreichbar sind. Zwei Punkte gelten für alle: Ein WordPress-Update schließt diese Lücke nicht, und rund um PHP2Shell sind gefälschte E-Mails im Umlauf.
Seit dem 21. Oktober 2026 ist die PHP-Sicherheitslücke in den Nachrichten. Hier lesen Sie, wer zuständig ist und was Sie in wenigen Minuten selbst prüfen können.
1. Was ist PHP2Shell?
PHP ist die Programmiersprache, mit der ein großer Teil aller Webseiten arbeitet, darunter jede WordPress-Installation. PHP2Shell ist der Name für zwei Schwachstellen im Kern dieser Sprache, offiziell CVE-2026-109618 und CVE-2026-109619. Beide sind mit 9,2 von 10 Punkten als kritisch eingestuft. Ein Angreifer kann darüber ohne Anmeldung eigenen Code auf dem Webserver ausführen und im schlimmsten Fall den ganzen Server übernehmen.
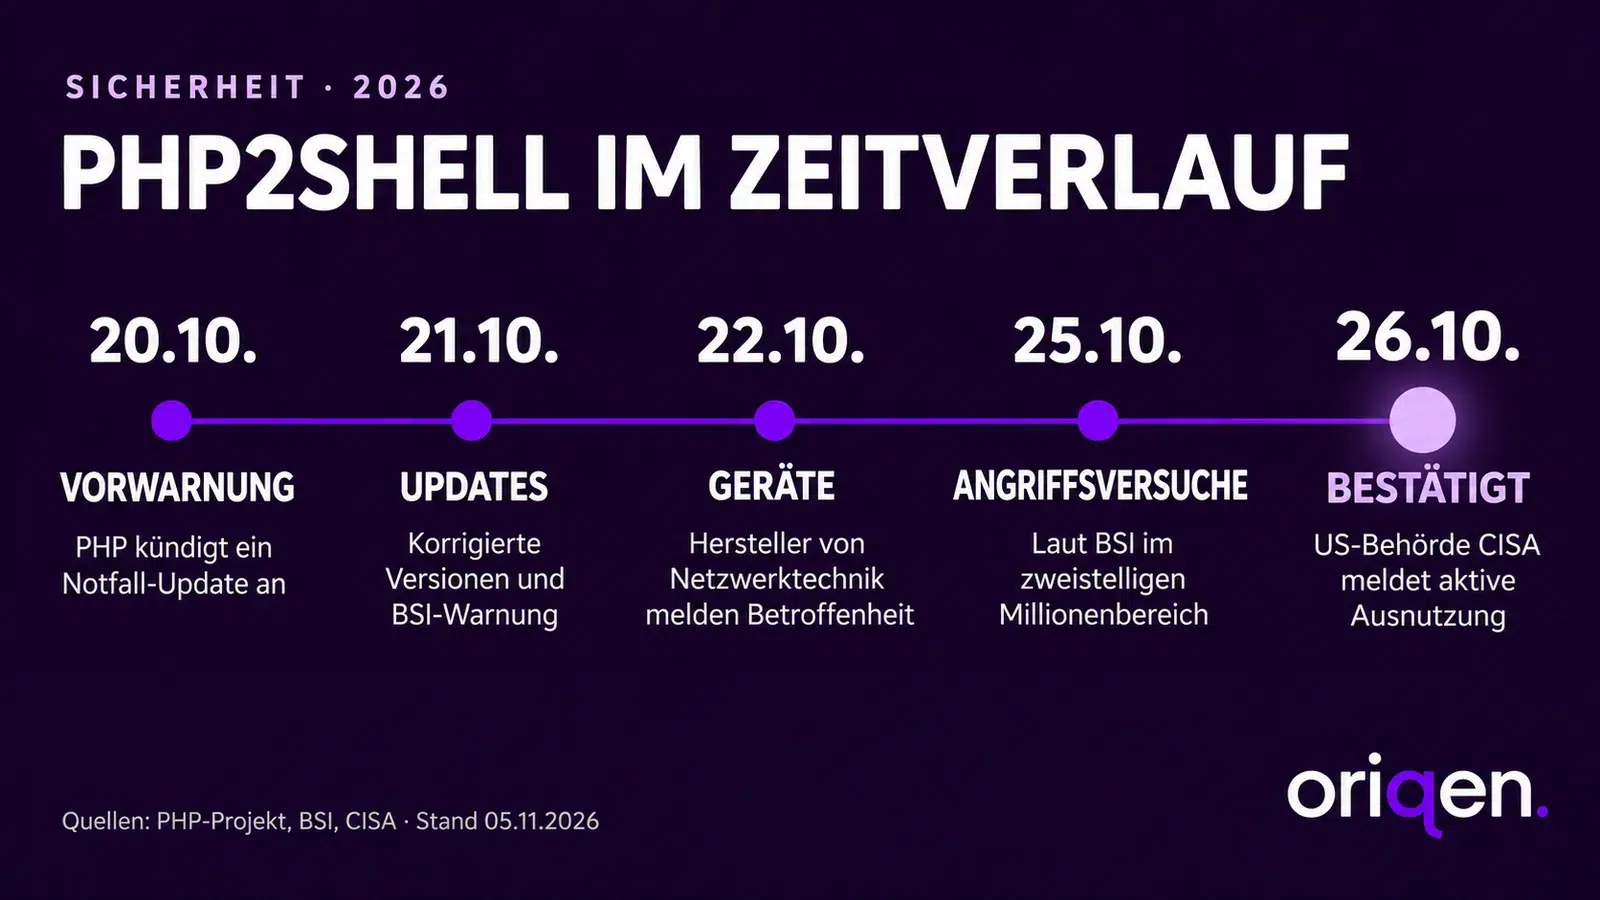
Das PHP-Projekt hatte das Notfall-Update am 20. Oktober angekündigt und am 21. Oktober die korrigierten Versionen 8.5.12, 8.4.27, 8.3.36 und 8.2.35 veröffentlicht. Das BSI gab am selben Tag eine Cybersicherheitswarnung der Stufe 3 von 4 heraus. Weil Angreifer veröffentlichte Updates mit KI-Werkzeugen schnell auswerten, rechnete das BSI mit Angriffen binnen weniger Stunden.
Kurz erklärt: drei Begriffe
PHP: eine Programmiersprache auf dem Webserver. Sie erzeugt die Seiten, die Besucher im Browser sehen. Auf Ihrem Computer läuft sie nicht.
Patch: ein Sicherheitsupdate, das eine bekannte Lücke schließt.
CVE: die öffentliche Nummer einer Sicherheitslücke. Praktisch, wenn Sie beim Hoster nachfragen.
2. Wer jetzt handeln muss
Entscheidend ist, wer den Server verwaltet, auf dem Ihre Website läuft. Daran hängt, wer das PHP-Update einspielt.
| Wo Ihre Website liegt | Wer PHP aktualisiert | Was Sie tun |
|---|---|---|
| Webhosting oder Managed WordPress, etwa bei Strato oder IONOS | der Hoster | nichts, nur kurz die PHP-Version im Kundenbereich ansehen |
| Eigener Server (V-Server, Root- oder Dedicated Server) | Sie oder Ihr IT-Dienstleister | sofort aktualisieren und alle PHP-Dienste neu starten |
| Router, NAS, Firewall oder andere Geräte mit Weboberfläche | der Gerätehersteller | Updates einspielen, Weboberfläche nicht aus dem Internet erreichbar machen |
Strato schreibt, das offizielle Update sei auf allen selbst betriebenen Plattformen eingespielt, auch für ältere PHP-Versionen im kostenpflichtigen Extended Support. IONOS meldet dasselbe für sein verwaltetes PHP. Läuft Ihre Seite über eine laufende Webseiten-Betreuung, ist die Frage dort richtig aufgehoben.
Seit dem 22. Oktober melden laut BSI auch Hersteller von Netzwerktechnik betroffene Geräte. Bis zum 25. Oktober zählte das BSI Angriffsversuche im zweistelligen Millionenbereich, sah in Deutschland aber keine großflächig erfolgreichen Angriffe (BSI-Themenseite PHP2Shell). Am 26. Oktober nahm die US-Behörde CISA beide Lücken in ihren Katalog aktiv ausgenutzter Schwachstellen auf. Seitdem gilt offiziell: PHP2Shell wird für echte Angriffe genutzt. Geringe Bekanntheit schützt nicht: Laut IONOS suchen Angreifer verwundbare Server automatisiert.
3. Warum ein WordPress-Update nicht reicht
Die Lücke steckt nicht in WordPress, nicht in einem Plugin und nicht im Theme, sondern in PHP selbst. Das BSI formuliert es eindeutig: Ein Update der Anwendung genügt nicht, die PHP-Laufzeitumgebung muss ebenfalls gepatcht werden. Ein Klick auf „Aktualisieren“ im WordPress-Dashboard reicht also nicht.
Umgekehrt bedeutet eine ältere Versionsnummer nicht automatisch Gefahr. Strato hat die Korrekturen auch für Versionen eingespielt, die das PHP-Projekt nicht mehr pflegt, etwa PHP 5.6 bis 8.1. Sinnvoll ist trotzdem eine aktuelle Version: Für PHP 8.2 endet die Sicherheitsunterstützung laut PHP-Projekt am 31. Dezember 2026. Was bis dahin zu tun ist, steht in unserem Beitrag zum PHP 8.2 Supportende. Zum Vergleich: oriqen.de läuft bei Strato auf PHP 8.4.27, der korrigierten Fassung, die bis Ende 2028 Updates bekommt.
4. Vorsicht bei E-Mails zu PHP2Shell
Strato und IONOS warnen ausdrücklich vor gefälschten E-Mails, die sich auf die Sicherheitslücke berufen. Das kann etwa eine Nachricht im Namen des Hosters sein, die verlangt, die Website über einen Link „abzusichern“. Dahinter steckt eine nachgebaute Anmeldeseite für Ihre Zugangsdaten.
- Keine Links anklicken. Den Kundenbereich des Hosters immer direkt über die bekannte Adresse im Browser öffnen.
- Echtheit prüfen. IONOS bietet dafür einen eigenen Validierungsservice für E-Mails an.
- Schnell reagieren. Wer schon Daten eingegeben hat, ändert sofort das Passwort im Kundenbereich.
5. Was heißt das für Ihren Betrieb?
Für die meisten Betriebe in Paderborn und OWL reichen fünf Schritte:
- Zuständigkeit klären. Wo liegt die Website, und wer verwaltet den Server?
- PHP-Version ansehen. Sie steht im Kundenbereich beim Hosting-Paket, bei Strato unter „Datenbanken und Webspace“. Steht dort 8.2 oder älter, planen Sie den Wechsel auf 8.4 oder 8.5 noch in diesem Jahr ein.
- Bestätigung einholen. Betreut ein Dienstleister Ihren eigenen Server, lassen Sie sich schriftlich bestätigen, dass die Updates gegen CVE-2026-109618 und CVE-2026-109619 eingespielt sind.
- Geräte prüfen. Router, NAS-Laufwerke und Firewalls aktualisieren und ihre Weboberfläche nicht nach außen freigeben. Automatische Updates aktivieren, wo es geht.
- Auf Warnzeichen achten. Unbekannte Dateien, neue Administrator-Konten, seltsame Weiterleitungen oder Spam-Mails von Ihrer Domain sind laut Strato Hinweise auf einen Einbruch. Dann Passwörter von einem sauberen Gerät ändern und den Hoster informieren.
Wenn Sie unsicher sind, wer Ihren Server verwaltet, schauen wir gemeinsam darauf.
FAQ: Häufige Fragen
Ist meine WordPress-Website von PHP2Shell betroffen?
Betroffen ist jede Website, deren Server eine nicht korrigierte PHP-Version nutzt, egal ob WordPress, TYPO3 oder Joomla. In den Webhosting-Paketen großer Anbieter wie Strato und IONOS ist PHP bereits aktualisiert. Ob Ihre Seite geschützt ist, entscheidet die PHP-Version auf dem Server, nicht die WordPress-Version.
Muss ich als Besucher einer Website etwas installieren?
Nein. PHP läuft auf dem Server, nicht auf Ihrem Computer oder Smartphone. Das BSI rät aber, in den kommenden Wochen bei Downloads vorsichtig zu sein, weil nicht aktualisierte Webseiten manipuliert sein könnten. Router, NAS-Laufwerke und Smart-Home-Zentralen mit Weboberfläche sollten aktuelle Updates haben und nicht aus dem Internet erreichbar sein.
Wie finde ich heraus, welche PHP-Version meine Website nutzt?
Am einfachsten im Kundenbereich Ihres Hosters beim jeweiligen Hosting-Paket. In WordPress zeigt außerdem der Bereich Werkzeuge, Website-Zustand, Reiter Bericht, Abschnitt Server die PHP-Version an. Geschützt sind PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35 und neuer sowie die Versionen, die Ihr Hoster nachweislich selbst korrigiert hat.
Quellen
Alle Quellen abgerufen am 05.11.2026. Die verlinkten Primärquellen sind der jeweils aktuelle Stand des Herausgebers.
| Nr. | Quelle | Herausgeber und Stand |
|---|---|---|
| 1 | Security advisory: Critical remote code execution vulnerabilities, update nowphp.net | The PHP Group, 21.10.2026 |
| 2 | PHP: Kritische Schwachstellen bedrohen Webanwendungen weltweitbsi.bund.de | Bundesamt für Sicherheit in der Informationstechnik, Version 1.2 vom 22.10.2026 |
| 3 | PHP2Shell: Kritische Schwachstellen in der Skriptsprache PHPbsi.bund.de | Bundesamt für Sicherheit in der Informationstechnik, Themenseite, Stand November 2026 |
| 4 | PHP-Sicherheitslücke PHP2Shell: wichtige Informationenstrato.de | STRATO GmbH, Oktober 2026 |
| 5 | PHP-Sicherheitslücke PHP2Shell: wichtige Informationen zu Ihrem IONOS Vertragionos.de | IONOS SE, Oktober 2026 |
| 6 | Known Exploited Vulnerabilities Catalogcisa.gov | Cybersecurity and Infrastructure Security Agency (USA), Eintrag vom 26.10.2026 |
Wie die laufende Pflege von WordPress, Plugins und Server-Einstellungen bei uns aussieht, lesen Sie auf der Seite zur Webseiten-Betreuung.